OAuth2、Graph 令牌和 Refresh Token 是什么?
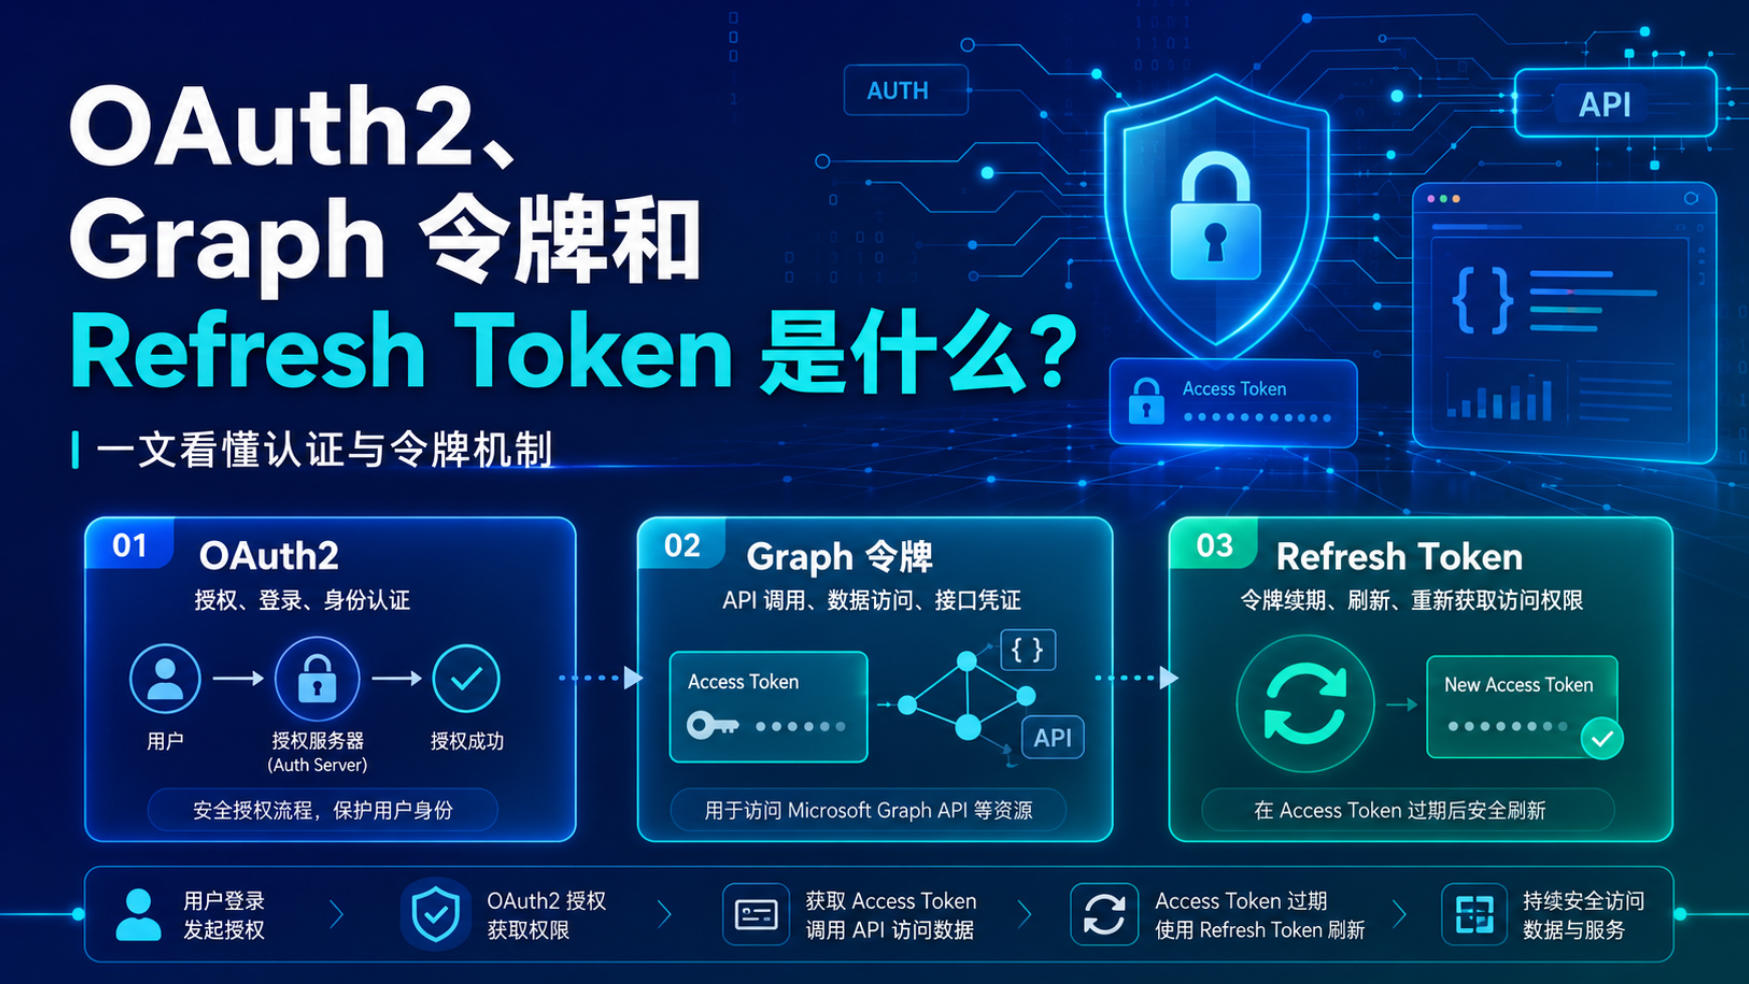
OAuth 2.0 是授权框架,Graph 令牌通常用于访问 Microsoft Graph,Refresh Token 用于申请新的访问令牌。本文结合 AI 账号和 Outlook 邮箱商品,说明三者关系、常见交付格式、权限差别与使用风险。
OAuth2、Graph 令牌和 Refresh Token 是什么?OAuth 2.0 是一套授权框架;Graph 令牌通常指用于访问 Microsoft Graph 的 Access Token;Refresh Token 是访问令牌失效后申请新令牌的凭证。它们作用不同,也都不等于邮箱密码或 AI 账号套餐。
OAuth2、Graph 令牌和 Refresh Token 是什么?
在 Outlook 邮箱、ChatGPT 成品号或其他 AI 账号商品中,你可能见过“OAuth2 + Graph”“双令牌”“client_id + refresh_token”等写法。卖家把几个技术名词压进一行,读起来像是交付了很多东西。实际要拆开看:OAuth2 是规则,Graph 是要访问的服务,Access Token 是临时通行证,Refresh Token 负责续取通行证。
| 术语或字段 | 主要作用 | 不能代表什么 |
|---|---|---|
| OAuth 2.0 | 规定应用怎样获得有限授权 | 它本身不是一串令牌 |
| Graph Access Token | 在权限和有效期内调用 Microsoft Graph | 不代表拥有邮箱密码 |
| Refresh Token | 向授权服务器申请新的 Access Token | 不保证永久有效 |
| client_id | 标识发起授权的应用 | 不是密码,也不能单独访问邮箱 |
OAuth2 是什么?为什么 AI 账号商品会写它?
OAuth 2.0 是授权框架。它允许用户把某些权限交给应用,而不必把账号密码直接交给应用。IETF 的 RFC 6749定义了客户端、资源所有者、授权服务器、访问令牌和刷新令牌之间的基本关系。
举个贴近 AI 账号的例子:一个取件工具需要读取 Outlook 中的登录验证码。正常的 OAuth 2.0 思路是,由邮箱用户同意应用读取邮件;Microsoft 身份平台签发令牌;工具拿着令牌访问邮箱数据。工具得到的是被授权的能力,不一定知道邮箱密码。
这里还要区分“登录”和“授权”。OAuth 2.0 主要解决应用能做什么;用户是谁,通常还会涉及 OpenID Connect 和 ID Token。商品标题只写“OAuth2”,无法判断它使用哪种授权流程、拿到了哪些权限,也无法确认是否支持你准备使用的软件。
Graph 令牌是什么?
Graph 令牌通常指 Microsoft Graph Access Token。应用把它放在请求中,Microsoft Graph 根据令牌对应的资源、权限和有效期决定是否返回邮件、用户资料或其他数据。Microsoft 的 Graph 用户授权文档说明,Access Token 可以用于调用 Microsoft Graph,且这类令牌通常是短期凭证。
“Graph 令牌”并不是一个能够读取全部微软数据的万能钥匙。真正能做什么,要看 scope 或应用权限。例如,Mail.Read、Mail.ReadWrite 和 Mail.Send代表不同能力。只获得读信权限的令牌,不能因为标题写着“Graph”就自动拥有发信权限。
商品语境中的歧义:有些卖家把“client_id + refresh_token”也叫“Graph 令牌号”,但交付内容里没有现成的 Access Token。兼容工具可能使用这两个字段申请 Graph Access Token;能否成功,仍取决于原授权、权限范围、应用配置和账号状态。
Refresh Token 是什么?为什么它更敏感?
Refresh Token 是刷新凭证。Access Token 到期或失效后,客户端可以把 Refresh Token 提交给授权服务器,尝试换取新的 Access Token。按照 OAuth 2.0 标准,授权服务器可以选择是否签发 Refresh Token;它并不是每种登录流程都会出现的必备字段。
在 Microsoft 身份平台中,应用通常需要请求 offline_access,才可能收到 Refresh Token。Microsoft 的权限范围说明也强调,是否签发仍受授权流程、应用配置和请求范围影响。
Refresh Token 往往比 Access Token 更值得保护。Access Token 通常只能在有限时间和权限内使用,而有效的 Refresh Token 可能继续换取新令牌。它也可能过期、被撤销、因用户或管理员操作失效,服务端还可能在刷新时返回新的 Refresh Token。Microsoft 建议客户端保存新令牌并替换旧值。
三者是怎样配合工作的?
- 应用发起 OAuth 2.0 授权:请求读取邮件等明确权限。
- 用户或管理员同意:授权服务器记录允许的范围。
- 服务器签发 Access Token:应用用它访问 Microsoft Graph。
- Access Token 失效:应用在条件允许时使用 Refresh Token 申请新令牌。
这条链路里,client_id标识应用,scope限定权限,Access Token 执行访问,Refresh Token 负责续期。少一个字段不一定完全不能用,但目标工具必须支持对应的授权流程。微软也建议开发者优先使用 MSAL 等受支持的身份验证库,而不是手工处理真实令牌。
AI 账号商品里的“OAuth2 + Graph”该怎么理解?
截至 2026 年 8 月 2 日,一可比价网以“OAuth2、Graph、refresh_token”为筛选词查看公开商品标题和详情,常见发货格式包括“邮箱|密码|token|clientid”和“邮箱|密码|client_id|refresh_token”;另有“Graph + OAuth2 IMAP/POP3”“双令牌号”等写法。以下判断仅基于公开文案,未验证令牌权限、账号来源及长期有效性。
“邮箱|密码|client_id|refresh_token”
这通常是一组用于客户端取件的凭证。它不一定包含现成的 Graph Access Token,工具可能需要根据 client_id 和 Refresh Token 获取访问令牌。还要确认账号密码能否网页登录,以及 Refresh Token 对应的是哪一个应用。
“OAuth2 支持 IMAP/POP3”
这通常指用 OAuth 令牌对 IMAP 或 POP3 邮件协议进行认证。它与直接调用 Microsoft Graph API 是两条不同的访问路径。商品同时写 Graph、IMAP、POP3,不代表同一串 Access Token 能在所有协议中通用。
“Graph 取件”
一般表示取件工具通过 Microsoft Graph 读取邮箱邮件。你要确认是只能读取收件箱,还是也能查看垃圾邮件;是否支持发件,更要看实际权限,不能从“Graph”两个字推断。
“长效令牌”或“令牌三个月”
这是卖家对商品期限的描述,不是所有 OAuth 2.0 或 Microsoft Graph 令牌的统一寿命。Microsoft 官方说明,Refresh Token 可能过期、被撤销或权限不足。页面标注的时间应当视作卖家声明,不能写成永久保证。
购买或使用前要核对哪些内容?
- 核对交付字段:到底有没有 Access Token,还是只有邮箱、密码、client_id 和 Refresh Token。
- 核对资源与权限:令牌面向 Microsoft Graph、IMAP/POP3,还是其他服务;支持收件、发件还是只读。
- 核对目标工具:字段格式是否与取件软件匹配,应用的 client_id 能否与该 Refresh Token 配套使用。
- 核对账号控制权:能否登录官方邮箱、修改密码、添加恢复方式,以及卖家是否可能保留凭证副本。
- 核对失效售后:导入失败、刷新失败、权限不足、账号被锁和网页无法登录,分别是否处理。
- 核对用途边界:“可取验证码”不代表适合长期邮箱、批量业务或重要账号。
真实令牌不要粘贴到来历不明的在线解析器,也不要发到聊天群、公开仓库或截图中。Bearer Token 的特点是持有者可能直接使用其权限;Refresh Token 泄露后,风险还可能延续到新的 Access Token。Microsoft 的令牌与声明说明可作为技术边界参考。
需要比较公开商品时,可以在一可比价网搜索 OAuth2 与 Graph 邮箱,再用同源商品报价识别重复货源。价格变化可查看近期商品异动,下单前还应核对店铺公开信息与原始售后条款。
常见问题
OAuth2 本身是一种令牌吗?
不是。OAuth 2.0 是授权框架。Access Token 和 Refresh Token 是该框架中可能出现的凭证。
Graph 令牌和 Refresh Token 是同一个东西吗?
不是。Graph Access Token 用于访问 Graph;Refresh Token 用于向授权服务器申请新的 Access Token。
为什么商品只给 client_id 和 Refresh Token?
因为兼容客户端可能用这两个字段动态申请 Access Token。但能否申请成功,取决于原授权、应用配置、权限和账号状态。
有 Refresh Token 就能网页登录 Outlook 吗?
不一定。网页会话、账号密码登录和 OAuth 客户端授权不是同一套状态。能否网页登录,需要单独验证账号密码和安全检查。
看令牌名称,更要看权限和交付格式
OAuth2、Graph 令牌和 Refresh Token 是什么?简单说,OAuth 2.0 规定授权流程,Graph Access Token 执行具体访问,Refresh Token 负责申请新的访问令牌。商品标题把它们写在一起,不代表交付了三份相同凭证。
对需要 AI 账号和邮箱验证码的用户,最实用的判断是:先看发货字段,再看令牌访问哪个资源、具有什么 scope、是否支持你的工具。更多账号交付术语可继续查看一可比价网的AI 账号知识库。